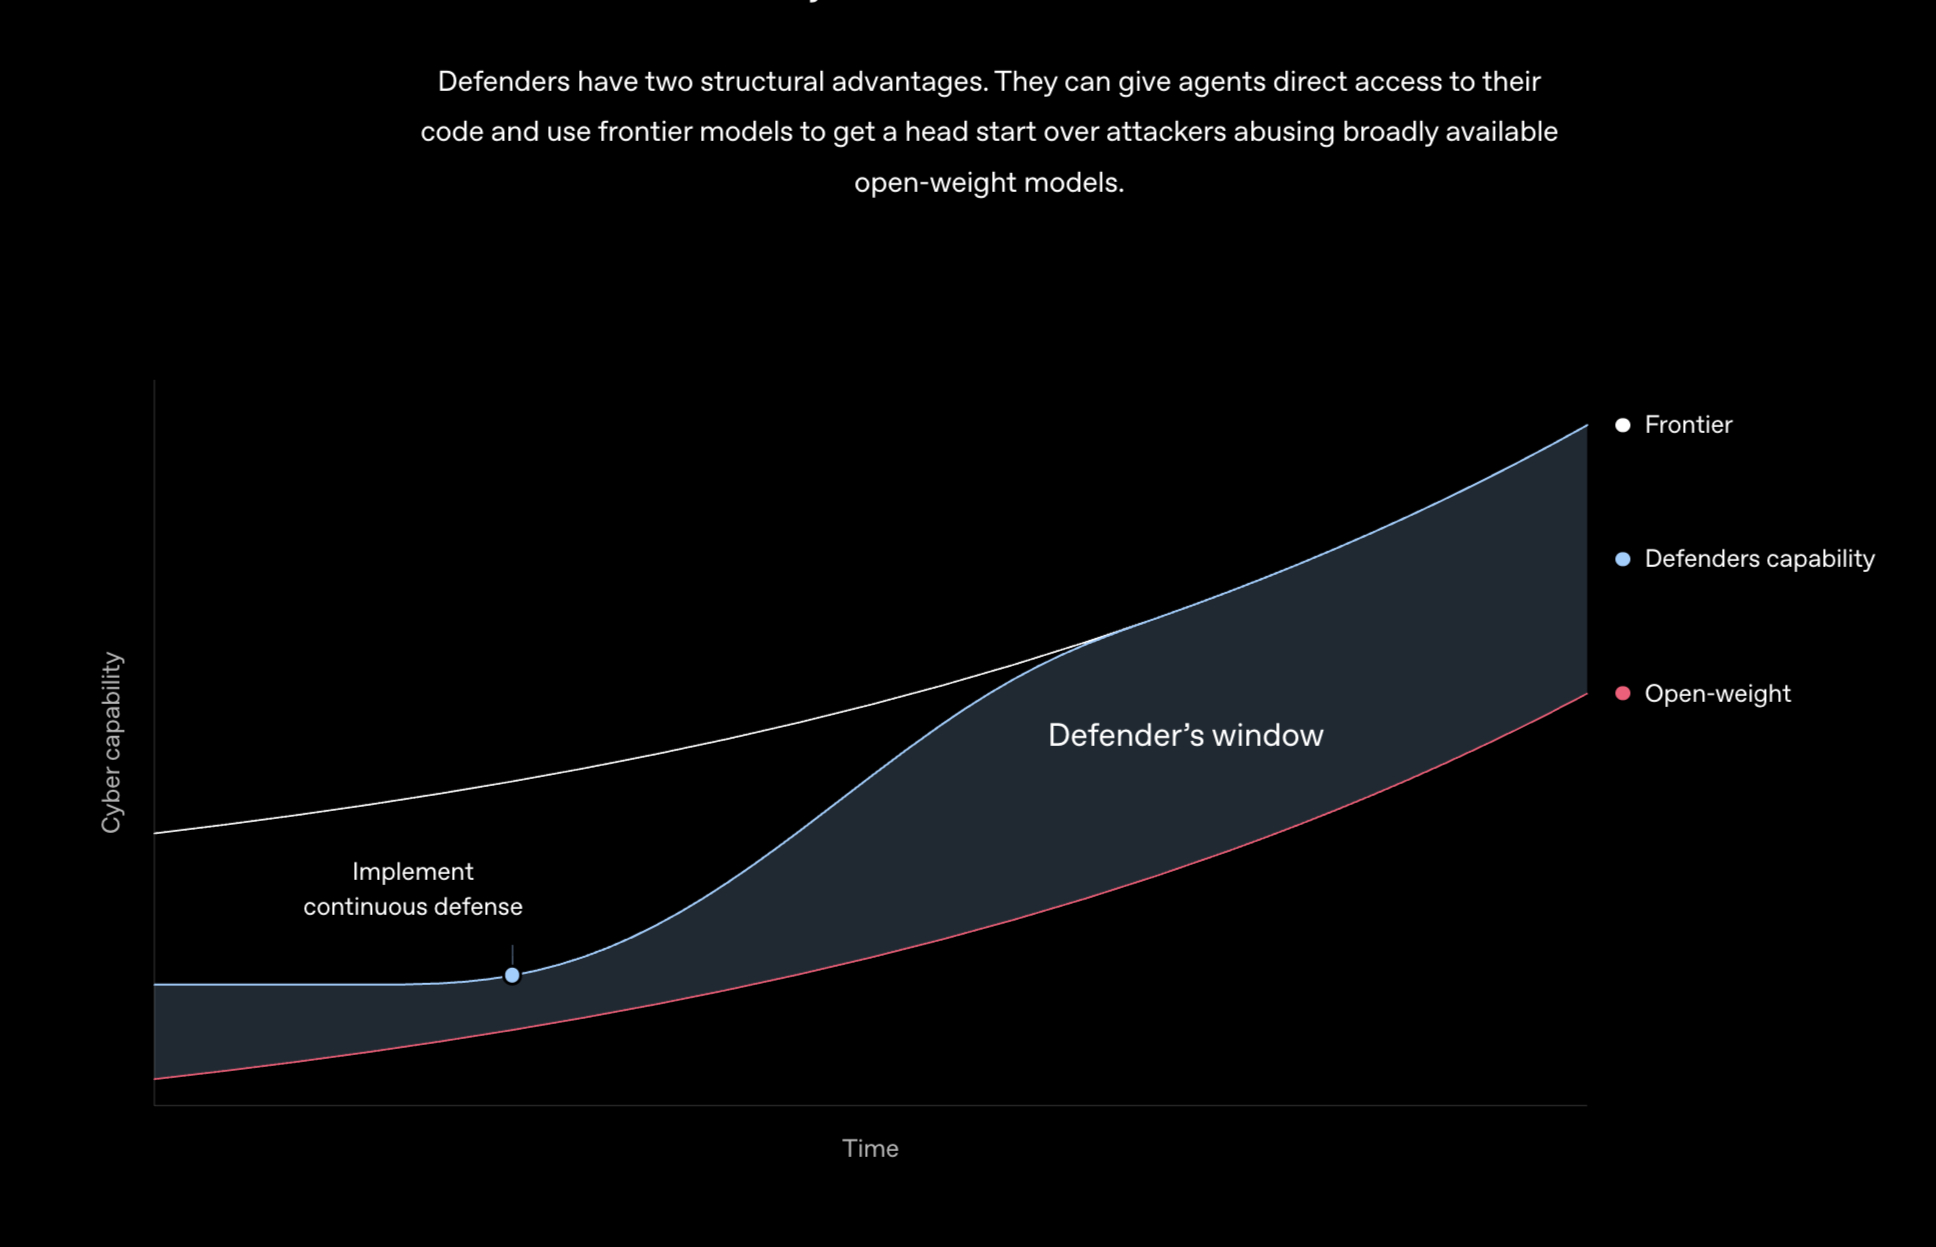
كشفت OpenAI عن مفهوم جديد أسمته Defense Factory — عملية دفاع آلية مستمرة، مهمتها اكتشاف الثغرات الأمنية والتحقق منها وإصلاحها بلا توقف، ردًا على تصاعد قدرة الجهات المهاجمة على استغلال النماذج مفتوحة الوزن (open-weight) في عمليات سيبرانية طويلة الأمد.
نافذة المدافع تضيق
تشرح الشركة الفكرة عبر ما تسمّيه "نافذة المدافع" (Defender's Window) — الفجوة الزمنية بين القدرات السيبرانية للنماذج المفتوحة ومستوى الأمان الحالي للأنظمة. بدون ممارسات دفاع مستمرة تعتمد على النماذج المتطورة (frontier models)، هذه الفجوة ستضيق تدريجيًا، ما يمنح المهاجمين مساحة أوسع لاستغلال الأنظمة الهشة بحرية.
ميزتان تبقيان في صف المدافعين
تقول OpenAI إن المدافعين يملكون ميزتين بنيويتين: إمكانية منح الوكلاء (agents) وصولًا مباشرًا إلى الشيفرة المصدرية لأنظمتهم، واستخدام النماذج المتطورة للحصول على سبق زمني على المهاجمين الذين يعتمدون على نماذج مفتوحة أقل تطورًا وأكثر انتشارًا.
الفكرة هنا ليست أن الذكاء الاصطناعي يهدد الإنترنت أو يحميه على حد سواء — بل أن الطرف الذي يستثمر أسرع في الأتمتة الدفاعية هو من يحدد شكل هذا السباق. فمن يملك الأتمتة، يملك النافذة الزمنية.
منقول بتصرّف عن: حساب TestingCatalog على إكس — رابط المصدر
No comments yet